
DNSSEC versieht die DNS-Antworten Ihrer Domain mit einer digitalen Signatur. Resolver, die DNSSEC prüfen, erkennen damit gefälschte Antworten. Sie schalten es mit einem Schalter ein – für Domains bei uns ebenso wie für Zonen im Produkt Managed DNS.
Voraussetzungen
- Die Zone liegt auf unseren Nameservern: als DNS-Verwaltung an einer Domain bei uns oder als Dienst Managed DNS.
- Die Domain zeigt ausschließlich auf
ns01.mydatacenter.atundns02.mydatacenter.at. - Die Endung Ihrer Domain unterstützt DNSSEC. Das tun die meisten, aber nicht alle.
Wo der Schalter ist
In der Karte Zone, Zeile DNSSEC. Sie finden sie bei einer Domain im Überblick, beim Dienst Managed DNS unter Informationen. Daneben steht der Zustand: nicht aktiv, aktiv oder wird ausgeschaltet.
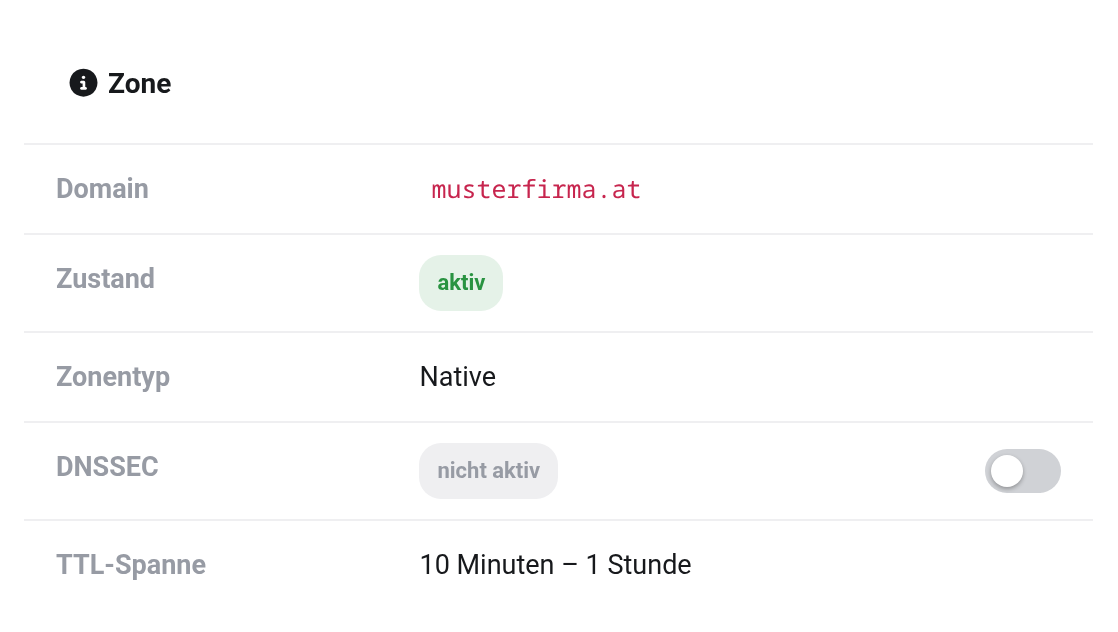
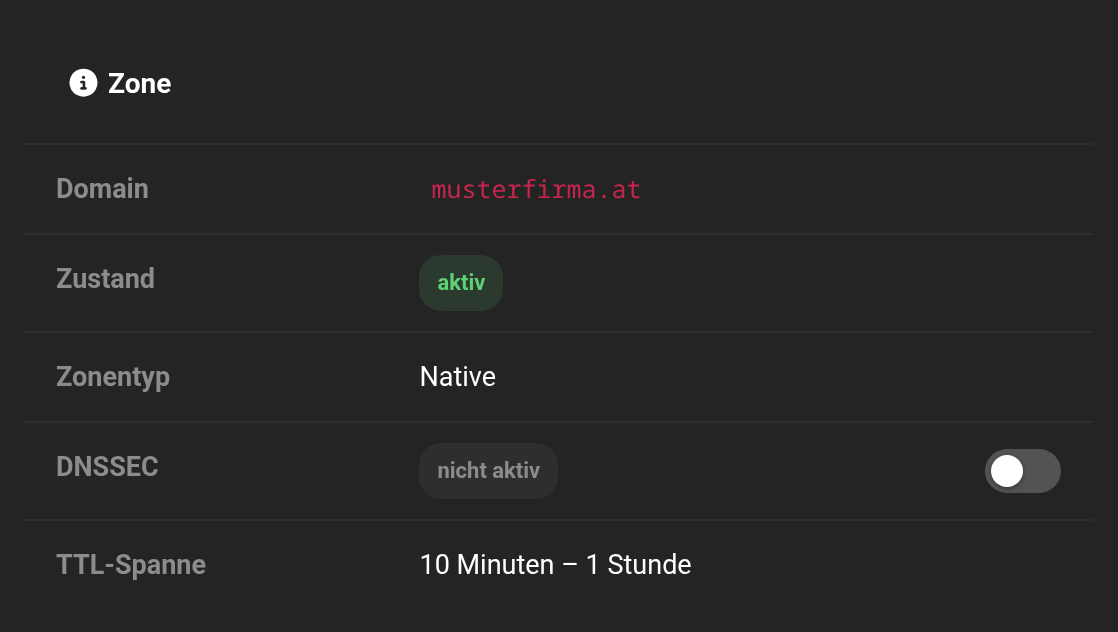 Der Schalter steht direkt neben dem Zustand.
DNSSEC einschalten
- Klicken Sie auf den Schalter in der Zeile DNSSEC.
- Lesen Sie den Hinweis im Fenster DNSSEC einschalten. Er sagt Ihnen, ob wir den Schlüssel selbst bei der Registry hinterlegen oder ob Sie das tun.
- Klicken Sie auf DNSSEC einschalten.
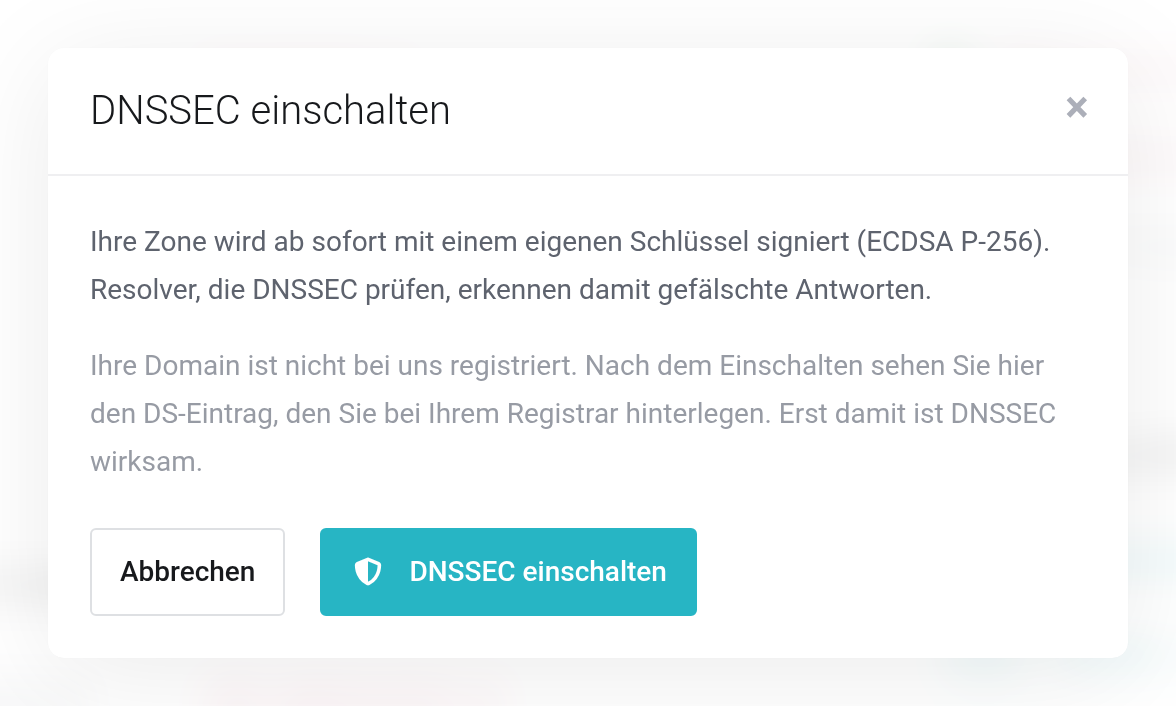
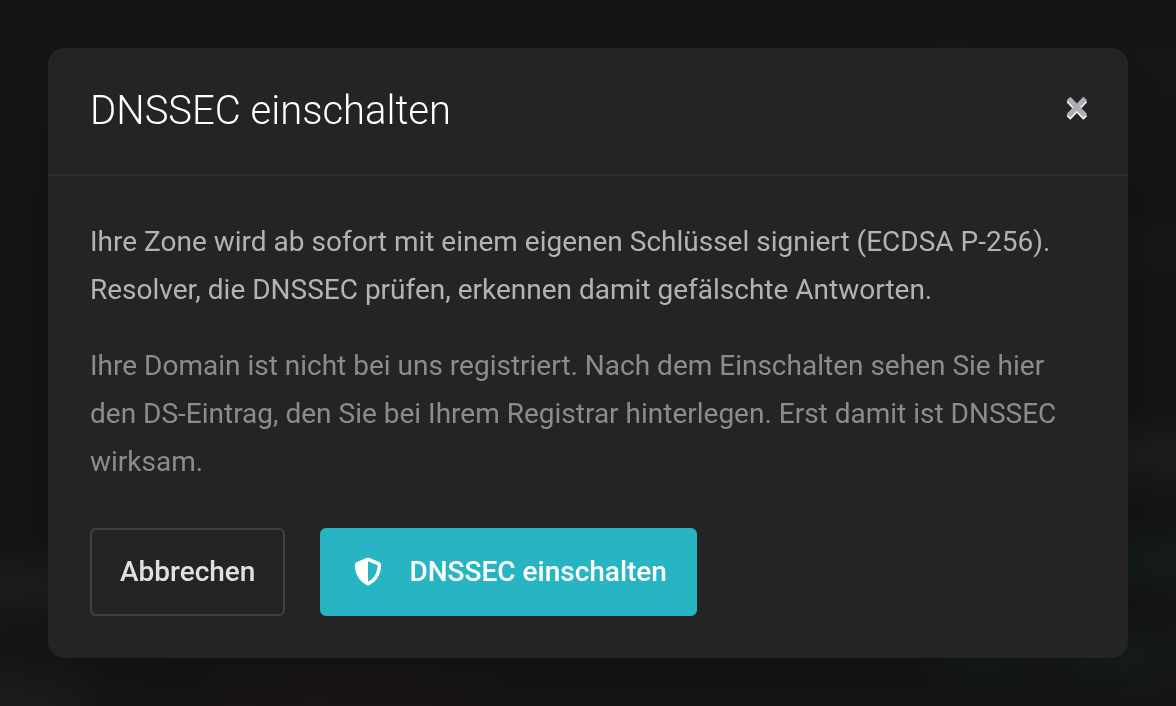 Hier liegt die Domain bei einem anderen Registrar – der Hinweis nennt den DS-Eintrag.
Danach erscheint unter der Karte Zone eine eigene Karte DNSSEC mit Algorithmus, Key-Tag, den DS-Einträgen und dem DNSKEY.
Was danach passiert
Damit DNSSEC wirkt, muss die Registry Ihrer Endung den Schlüssel kennen. Wer ihn dort hinterlegt, hängt davon ab, wo die Domain registriert ist.
- Die Domain ist bei uns registriert
- Wir übermitteln den Schlüssel automatisch an die Registry. Die Karte DNSSEC zeigt danach Der Schlüssel wurde am … an die Registry übermittelt. Bis die Registry ihn veröffentlicht, können einige Stunden vergehen. Sie müssen nichts weiter tun.
- Die Domain liegt bei einem anderen Registrar (nur Managed DNS)
- Kopieren Sie einen der DS-Einträge aus der Karte DNSSEC und tragen Sie ihn bei Ihrem Registrar ein. Manche Registrare verlangen stattdessen den DNSKEY. Erst wenn der Eintrag dort hinterlegt ist, ist DNSSEC wirksam.
Ihre Domain bleibt in beiden Fällen die ganze Zeit erreichbar. Eine signierte Zone ohne Eintrag bei der Registry ist harmlos.
DNSSEC ausschalten
Klicken Sie wieder auf den Schalter. Das Fenster DNSSEC ausschalten erklärt den Ablauf; bestätigen Sie mit DNSSEC ausschalten.
- Die Domain ist bei uns registriert
- Wir entfernen den Schlüssel zuerst bei der Registry.
- Die Domain liegt bei einem anderen Registrar
- Entfernen Sie zuerst den DS-Eintrag bei Ihrem Registrar. Bestätigen Sie das im Fenster mit dem Haken Der DS-Eintrag ist bei meinem Registrar entfernt.
Die Signatur bleibt danach noch zwei Tage bestehen, bis zwischengespeicherte Einträge überall abgelaufen sind. So lange zeigt die Zeile wird ausgeschaltet und das Datum, an dem die Signatur endet. Bis dahin können Sie DNSSEC mit dem Schalter wieder einschalten.
Stellen Sie bei einer Domain bei uns die Nameserver im Kundenportal auf fremde Nameserver um, entfernen wir den Schlüssel bei der Registry automatisch im selben Schritt.
Wenn etwas nicht klappt
- „Die Übermittlung an die Registry ist fehlgeschlagen. Die Zone ist signiert, Ihre Domain ist davon nicht beeinträchtigt.“
- Die Registry hat den Schlüssel nicht angenommen – etwa weil die Endung kein DNSSEC unterstützt oder die Domain nicht nur auf unsere Nameserver zeigt. Prüfen Sie die Nameserver und klicken Sie auf Erneut übermitteln. Klappt es weiterhin nicht, melden Sie sich bei uns.
- „Der Schlüssel ist noch nicht an die Registry übermittelt.“
- Das Einschalten wurde unterbrochen. Klicken Sie auf Erneut übermitteln.
- „DNSSEC kann noch nicht eingeschaltet werden: Die Unterzonen … liegen auf unseren Nameservern …“
- Zu Ihrer Domain gibt es eigene Zonen für Subdomains, die in dieser Zone nicht eingetragen sind. Das müssen wir zuerst ordnen – bitte melden Sie sich bei uns.
- „Der Schlüssel konnte bei der Registry nicht entfernt werden. DNSSEC bleibt deshalb eingeschaltet.“
- Zum Schutz Ihrer Domain schalten wir DNSSEC erst ab, wenn der Schlüssel bei der Registry weg ist. Versuchen Sie es später erneut.
- Der Schalter fehlt
- Bei einem gesperrten Dienst lässt sich DNSSEC nicht schalten. Steht in der Zeile nicht abrufbar, war der Zustand gerade nicht abfragbar; laden Sie die Seite später neu.


