
Vor jeder virtuellen Maschine liegt eine Firewall, die Sie im Kundenportal verwalten. Sie wirkt unabhängig von den Einstellungen im Betriebssystem. Sie erreichen sie in der Verwaltung der VM unter Firewall.
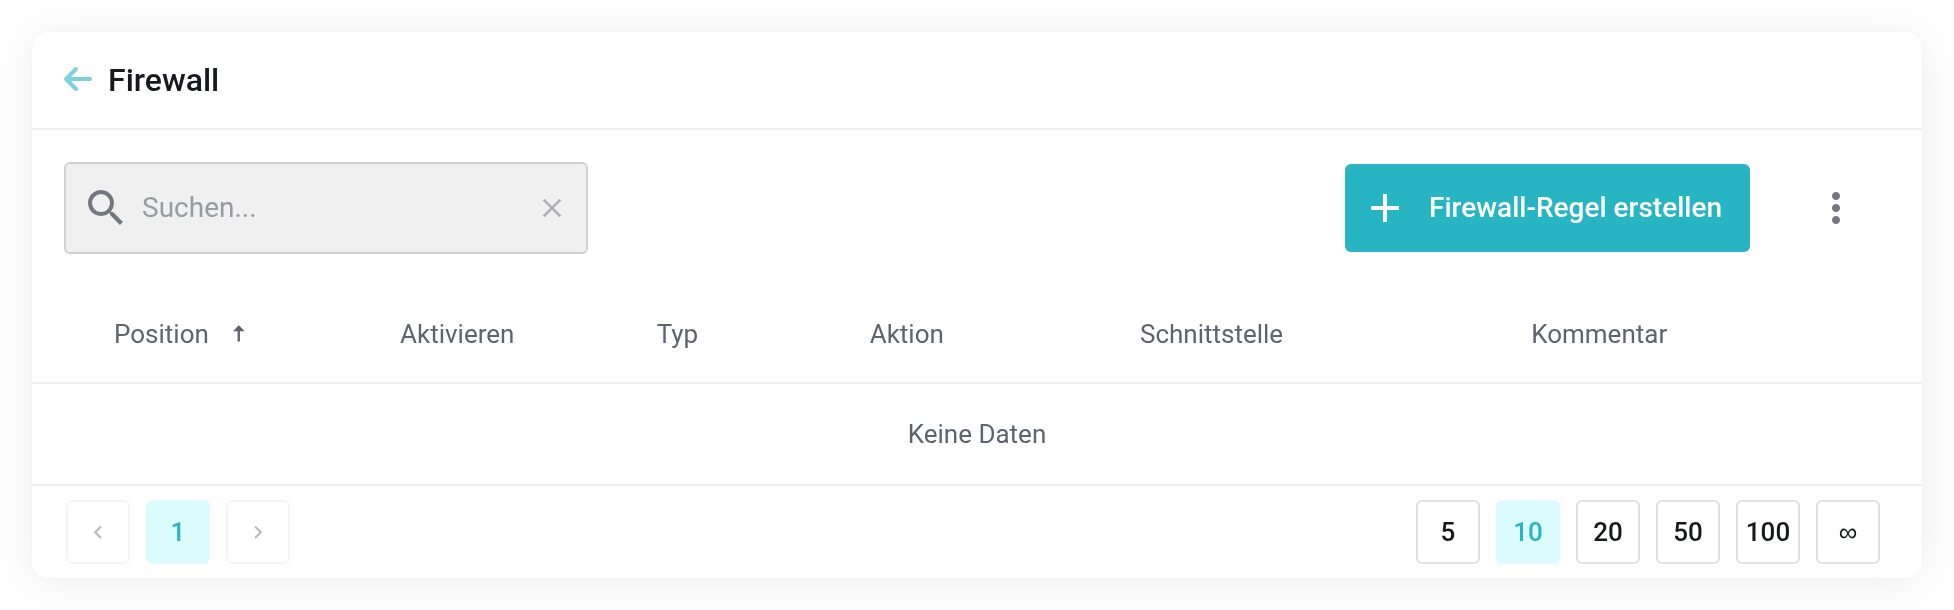
 Regeltabelle mit Position, Typ, Aktion, Schnittstelle und Kommentar.
Regeln anlegen
Über Firewall-Regel erstellen legen Sie eine Regel an:
- Typ
- Eingehend oder ausgehend.
- Aktion
- Erlauben oder verwerfen.
- Schnittstelle
- Für welche Netzwerkkarte die Regel gilt.
- Position
- Die Reihenfolge. Regeln werden von oben nach unten geprüft, die erste passende Regel greift.
- Kommentar
- Wofür die Regel da ist. So ist auch später noch nachvollziehbar, warum es sie gibt.
Unter Firewall-Optionen schalten Sie die Firewall der VM insgesamt ein und aus und legen das Standardverhalten fest.
Sperren Sie sich nicht selbst aus. Wenn Sie das Standardverhalten auf „verwerfen“ setzen, brauchen Sie vorher eine Regel, die Ihren eigenen Zugang erlaubt, etwa SSH auf Port 22 oder die Weboberfläche Ihrer Appliance. Bleibt der Zugang trotzdem zu, kommen Sie über die VNC-Konsole weiterhin auf die VM.
Neue VMs zuerst absichern
Sichern Sie eine neue VM ab, bevor Sie sie ans Internet hängen, besonders bei Appliances mit bekannten Standardzugängen. Setzen Sie also zuerst die Regeln und weisen Sie erst danach die öffentliche Adresse zu oder starten die Ersteinrichtung.


